NIS2-konforme Business Continuity für kritische Infrastrukturen

NIS2 Business Continuity: Betriebskontinuität nach NIS2 Art. 21

Die NIS2-Richtlinie fordert robuste Business Continuity Management-Systeme für kritische und wichtige Einrichtungen.

  • 01Vollständige NIS2-Compliance für Business Continuity Anforderungen
  • 02Minimierung von Betriebsunterbrechungen und Ausfallzeiten
  • 03Stärkung der organisatorischen Cyber-Resilienz
  • 04Schutz vor regulatorischen Sanktionen und Reputationsschäden
11+Jahre Erfahrung
120+Mitarbeitende
540+Projekte
ISO 27001zertifiziert

NIS2-konformes Business Continuity Management

Die NIS2-Richtlinie verlangt von kritischen und wichtigen Einrichtungen die Implementierung angemessener technischer, operativer und organisatorischer Maßnahmen zur Sicherstellung der Business Continuity. Unser BCM-Ansatz kombiniert bewährte internationale Standards mit spezifischen NIS2-Anforderungen.

Unser umfassendes NIS2 Business Continuity Management deckt alle Aspekte von der strategischen Planung bis zur operativen Umsetzung ab. Wir entwickeln maßgeschneiderte BCM-Lösungen, die sowohl NIS2-Anforderungen erfüllen als auch Ihre geschäftlichen Prioritäten unterstützen.

2 Leistungsbausteine

Was wir für Sie übernehmen

Einzeln buchbar oder als durchgängiges Programm.

01

NIS2-Business Impact Analysis

Systematische Analyse Ihrer kritischen Geschäftsprozesse und deren Abhängigkeiten im Kontext der NIS2-Anforderungen.

  • Identifikation kritischer Geschäftsprozesse nach NIS2-Kriterien
  • Bewertung von Abhängigkeiten und Single Points of Failure
  • Definition von Recovery Time und Recovery Point Objectives
  • Priorisierung von Wiederherstellungsmaßnahmen
02

BCM-Strategie und Governance

Entwicklung einer umfassenden Business Continuity Strategie mit entsprechenden Governance-Strukturen.

  • NIS2-konforme BCM-Policy und -Strategien
  • Etablierung von BCM-Governance-Strukturen
  • Definition von Rollen und Verantwortlichkeiten
  • Integration mit bestehenden Managementsystemen

5 Phasen

Unser NIS2-BCM Vorgehen

Wir entwickeln ein systematisches Business Continuity Management, das vollständig auf die spezifischen Anforderungen der NIS2-Richtlinie abgestimmt ist.

  1. Assessment der aktuellen BCM-Reife und NIS2-Gap-Analyse

  2. Identifikation kritischer Geschäftsprozesse und Abhängigkeiten

  3. Entwicklung NIS2-konformer BCM-Strategien und -Richtlinien

  4. Implementierung von Notfallplänen und Testverfahren

  5. Etablierung kontinuierlicher Überwachung und Verbesserung

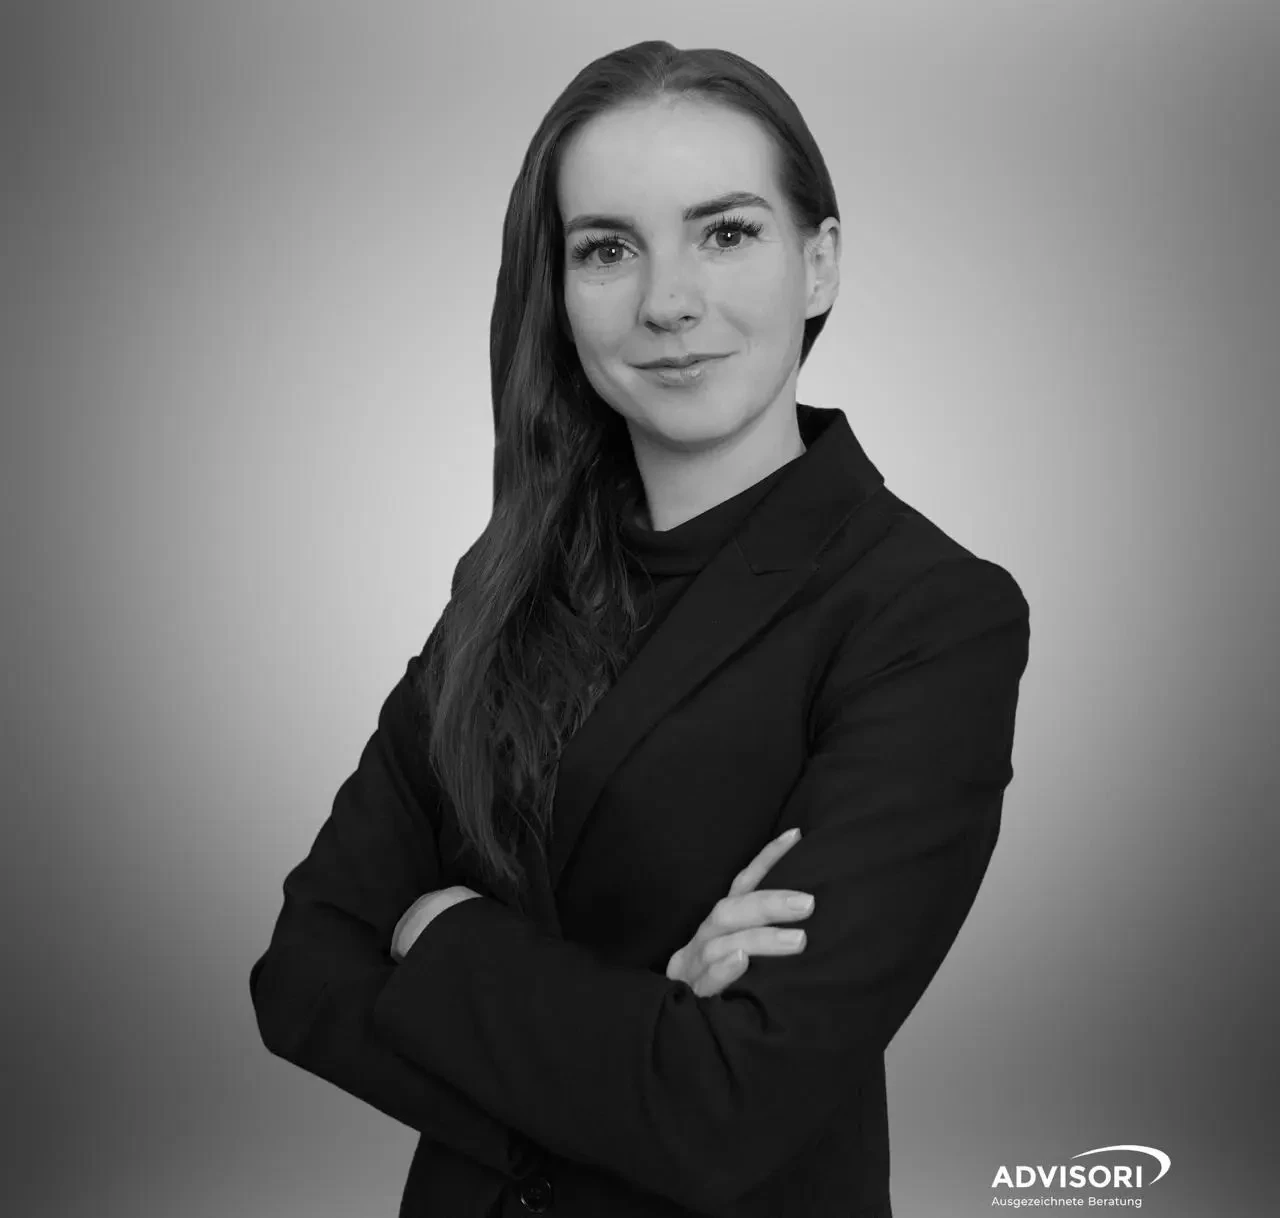
Sarah Richter

Ansprechpartner

Sarah Richter

Head of Informationssicherheit, Cyber Security

10+ Jahre Erfahrung, CISA, CISM, Lead Auditor, DORA, NIS2, BCM, Cyber- und Informationssicherheit

Unsere NIS2-BCM Expertise

  • 01Tiefgreifende Kenntnis der NIS2-Richtlinie und ihrer nationalen Umsetzung
  • 02Langjährige Erfahrung im Business Continuity Management für kritische Infrastrukturen
  • 03Praxiserprobte Methodiken und bewährte internationale BCM-Standards
  • 04Ganzheitliche Betrachtung von Cyber-Sicherheit und Business Continuity

NIS2-Compliance

Business Continuity Management ist eine zentrale Säule der NIS2-Richtlinie. Organisationen müssen nachweisen, dass sie angemessene Maßnahmen zur Sicherstellung der Geschäftskontinuität und zur Minimierung der Auswirkungen von Sicherheitsvorfällen getroffen haben.

6 FRAGEN, KURZ BEANTWORTET

Häufig gestellte Fragen zu NIS2 Business Continuity Management

Was fordert NIS2 Art. 21 Abs. 2c für Business Continuity?

NIS2 Art. 21 Abs. 2 lit. c verpflichtet wesentliche und wichtige Einrichtungen zur Aufrechterhaltung des Betriebs. Dies umfasst drei Kernelemente: Backup-Management mit definierten RPO/RTO-Werten, Wiederherstellung nach einem Notfall (Disaster Recovery) sowie Krisenmanagement. Alle BCM-Maßnahmen müssen dokumentiert, regelmäßig getestet und aktuell gehalten werden. Das BSI stellt mit BSI-Standard 200‑4 einen Umsetzungsrahmen bereit.

Was muss ein NIS2-konformes BCM-Programm enthalten?

Ein NIS2-konformes BCM-Programm umfasst: Business-Impact-Analyse (BIA) kritischer Prozesse, Business-Continuity-Pläne (BCP) mit klaren Wiederanlaufzeiten, Disaster-Recovery-Pläne (DRP) für IT-Systeme, Backup-Konzepte nach der 3‑2-1-Regel, Krisenmanagement-Verfahren mit definierten Rollen sowie regelmäßige Tests. Alle Pläne müssen den Mitarbeitenden bekannt, erreichbar und aktuell sein.

Wie oft müssen BCM-Pläne nach NIS2 getestet werden?

NIS2 schreibt keine exakte Testfrequenz vor, fordert aber wirksame und aktuelle Pläne. BSI-Standard 200‑4 empfiehlt mindestens jährliche Tabletop-Tests und alle 2 bis 3 Jahre vollständige Übungen. Tests sollten auch nach wesentlichen Systemänderungen oder nach einem realen Vorfall durchgeführt werden. Testergebnisse und Verbesserungsmaßnahmen müssen dokumentiert werden.

Wie unterscheidet sich NIS2 BCM von ISO 22301?

ISO 22301 ist der internationale BCM-Standard und geht über NIS2-Anforderungen hinaus: Sie fordert ein vollständiges BCMS-Managementsystem mit Zertifizierungsoption. NIS2 ist rechtlich bindend, aber weniger detailliert. Organisationen mit ISO 22301-Zertifizierung erfüllen NIS2-BCM-Anforderungen weitgehend. Umgekehrt reicht NIS2-Compliance allein nicht für eine ISO 22301-Zertifizierung aus. BSI-Standard 200‑4 ist die empfohlene deutsche Umsetzungshilfe.

Was ist der Unterschied zwischen NIS2 BCM und DORA BCM?

DORA für Finanzunternehmen geht über NIS2-BCM hinaus: Es fordert DITI (Digital Operational Resilience Testing), strengere RTO/RPO-Anforderungen und szenarienbasierte Stresstests. NIS2 ist sektor-übergreifend und generischer. Finanzunternehmen unter beiden Regelwerken sollten DORA als spezifischere Anforderung priorisieren und können dabei NIS2-BCM-Pflichten gleichzeitig erfüllen.

Welche Backup-Anforderungen stellt NIS2?

NIS2 fordert explizit Backup-Management als Teil der BCM-Pflicht (Art. 21 Abs. 2c). Konkretes Best-Practice-Framework: 3‑2-1-Regel (3 Kopien, 2 verschiedene Medien, 1 Offsite-Backup), definierte RPO und RTO, regelmäßige Backup-Tests mit nachgewiesener Wiederherstellbarkeit, gesicherte Offsite-/Cloud-Backups und Schutz gegen Ransomware durch unveränderliche (immutable) Backups.

Zertifikate, Partner und mehr

ISO 9001 CertifiedISO 27001 CertifiedISO 14001 CertifiedBeyondTrust PartnerBVMW Bundesverband MitgliedMitigant PartnerGoogle PartnerTop 100 InnovatorMicrosoft AzureAmazon Web Services

Ihr strategischer Erfolg beginnt hier

Unsere Kunden vertrauen auf unsere Expertise in digitaler Transformation, Informationssicherheit, Compliance und Risikomanagement

Bereit für den nächsten Schritt?

Vereinbaren Sie jetzt ein strategisches Beratungsgespräch mit unseren Experten

30 Minuten • Unverbindlich • Sofort verfügbar

Zur optimalen Vorbereitung Ihres Strategiegesprächs:

Ihre strategischen Ziele und Herausforderungen
Gewünschte Geschäftsergebnisse und ROI-Erwartungen
Aktuelle Compliance- und Risikosituation
Stakeholder und Entscheidungsträger im Projekt

Bevorzugen Sie direkten Kontakt?

Direkte Hotline für Entscheidungsträger

Strategische Anfragen per E-Mail

Detaillierte Projektanfrage

Für komplexe Anfragen oder wenn Sie spezifische Informationen vorab übermitteln möchten