Strukturierte AI Governance für nachhaltige KI-Compliance

AI Act Compliance Framework: Anforderungen der VO (EU) 2024/1689 systematisch umsetzen

Die EU-Verordnung 2024/1689 (AI Act) verpflichtet Anbieter und Betreiber von Hochrisiko-Systemen zu strukturierter Compliance.

  • 01Strukturierte AI Governance mit klaren Rollen und Verantwortlichkeiten
  • 02Risikobasiertes Management von KI-Systemen nach EU AI Act Standards
  • 03Integrierte Überwachungs- und Kontrollmechanismen für KI-Anwendungen
  • 04Nachhaltige Compliance-Prozesse für kontinuierliche AI-Innovation
11+Jahre Erfahrung
120+Mitarbeitende
540+Projekte
ISO 27001zertifiziert

Was umfasst ein AI Act Compliance Framework nach VO (EU) 2024/1689?

Ein effektives AI Compliance Framework ist das Fundament für verantwortungsvolle KI-Entwicklung und -Nutzung unter der EU AI Act. Wir entwickeln strukturierte Governance-Ansätze, die KI-Risiken systematisch adressieren und gleichzeitig Innovation ermöglichen.

Wir bieten umfassende Unterstützung bei der Entwicklung und Implementierung von AI Compliance Frameworks, die den Anforderungen der EU AI Act entsprechen und gleichzeitig Ihre Geschäftsziele unterstützen.

2 Leistungsbausteine

Was wir für Sie übernehmen

Einzeln buchbar oder als durchgängiges Programm.

01

AI Governance Structure Design

Entwicklung einer umfassenden AI Governance-Struktur mit klaren Rollen, Verantwortlichkeiten und Entscheidungsprozessen.

  • AI Governance Operating Model Design
  • Rollen- und Verantwortlichkeitsmatrix (RACI)
  • AI Decision Authority Framework
  • Integration in bestehende Governance-Strukturen
02

AI Risk Management Framework

Implementierung eines systematischen Ansatzes zur Identifikation, Bewertung und Steuerung von KI-bezogenen Risiken.

  • AI Risk Assessment Methodologie
  • Risk-based AI System Classification
  • AI Risk Monitoring and Reporting
  • Mitigation Strategy Development

5 Phasen

Unser Vorgehen

Wir entwickeln mit Ihnen ein maßgeschneidertes AI Compliance Framework, das auf bewährte Governance-Prinzipien aufbaut und die spezifischen Anforderungen Ihrer Organisation berücksichtigt.

  1. Analyse bestehender Governance-Strukturen und KI-Landschaft

  2. Design risikobasierter AI Governance-Architektur

  3. Entwicklung von AI Policies und Compliance-Prozessen

  4. Implementierung von Überwachungs- und Kontrollmechanismen

  5. Training und Change Management für nachhaltige Adoption

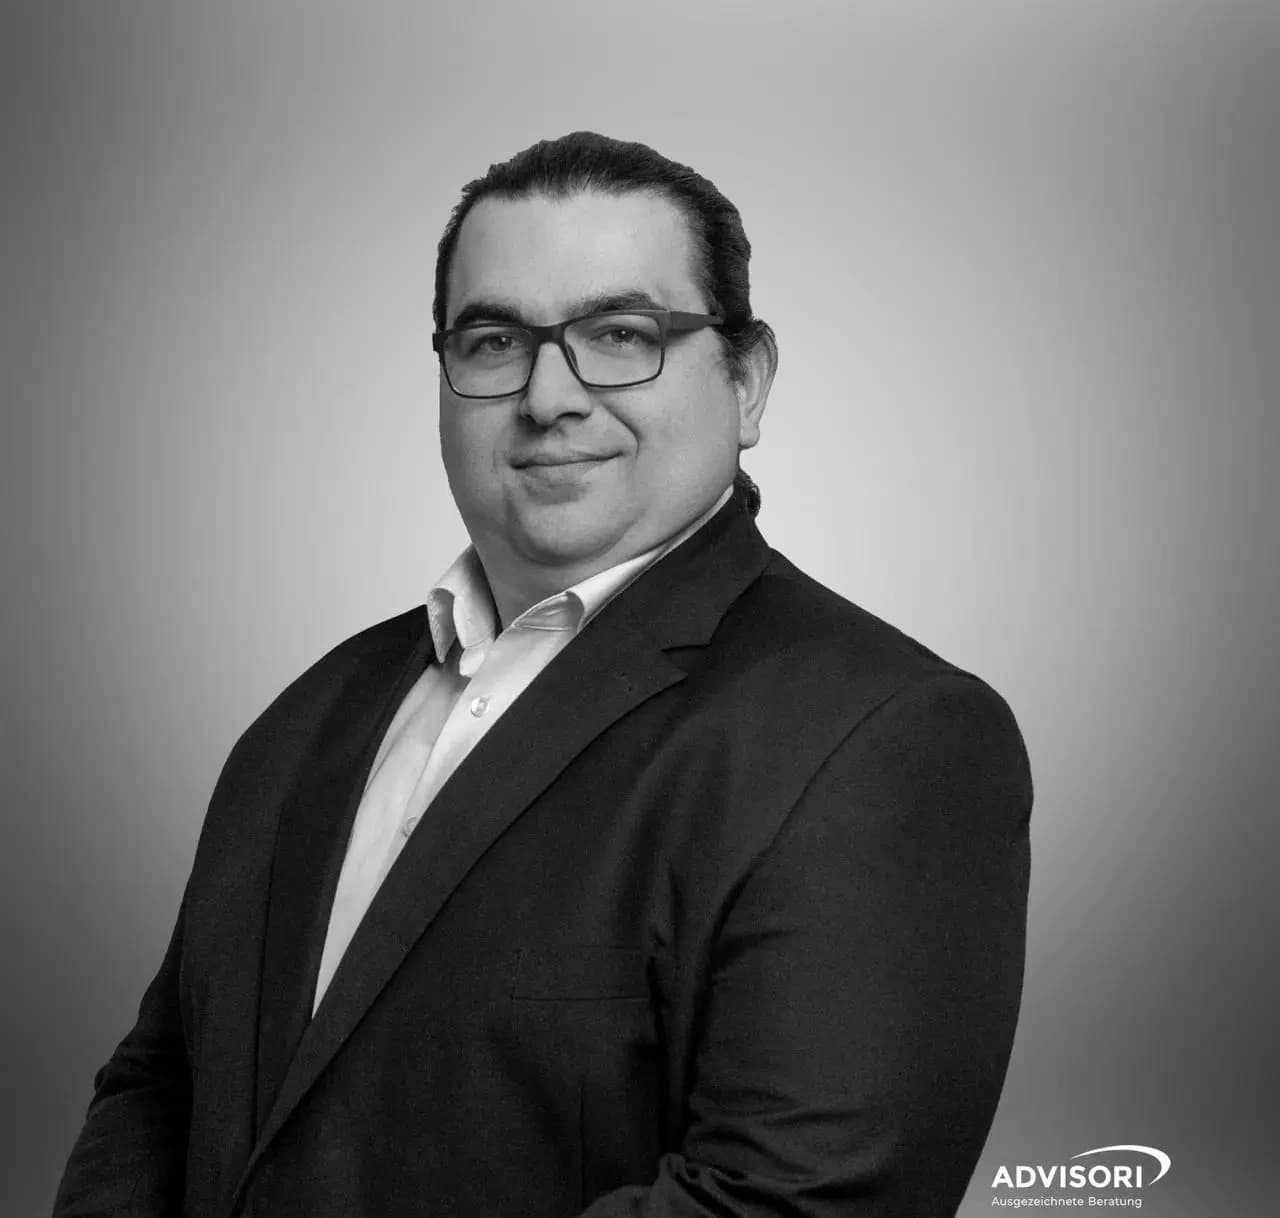
Asan Stefanski

Ansprechpartner

Asan Stefanski

Head of Digital Transformation

11+ Jahre Erfahrung, Studium Angewandte Informatik, Strategische Planung und Leitung von KI-Projekten, Cyber Security, Secure Software Development, AI

Wir entwickeln AI-Compliance-Frameworks, die weit über regulatorische Mindestanforderungen hinausgehen. Mit einem strukturierten und zukunftsorientierten Ansatz schaffen wir die Grundlage für verantwortungsvolle KI-Innovation, und stärken gleichzeitig das Vertrauen in AI-Systeme bei Kunden, Partnern und Aufsichtsbehörden.

Unsere Stärken

  • 01Tiefgreifende Expertise in AI Governance und EU AI Act Compliance
  • 02Praxiserprobte Framework-Entwicklung für verschiedene Branchen
  • 03Integration von technischen und organisatorischen Maßnahmen
  • 04Kontinuierliche Begleitung bei der Framework-Implementierung

Expertentipp

Ein erfolgreiches AI Compliance Framework erfordert nicht nur technische Kontrollen, sondern auch eine starke Governance-Kultur, die ethische KI-Prinzipien in allen Unternehmensbereichen verankert.

7 FRAGEN, KURZ BEANTWORTET

Häufig gestellte Fragen zu EU AI Act AI Compliance Framework

Welche Anforderungen stellt der AI Act an ein Compliance Framework für Hochrisiko-Systeme?

Anbieter von Hochrisiko-KI-Systemen nach Anhang III der VO (EU) 2024/1689 müssen ein Qualitätsmanagementsystem (Art. 17), ein Risikomanagementsystem (Art. 9), technische Dokumentation (Art. 11), automatische Protokollierung (Art. 12) und ein System zur Überwachung nach dem Inverkehrbringen (Art. 72) einrichten. ADVISORI strukturiert diese Anforderungen in ein integriertes Framework mit definierten Rollen und Verantwortlichkeiten.

Warum ist die Risikoklassifizierung der erste Schritt im Compliance Framework?

Die Risikoklassifizierung nach Art. 6 i.V.m. Anhang I und III der VO (EU) 2024/1689 bestimmt den gesamten regulatorischen Aufwand eines KI-Systems. Erst wenn ein System als Hochrisiko eingestuft ist, greifen die Pflichten aus Art. 9 (Risikomanagement), Art. 11 (technische Dokumentation), Art. 12 (Protokollierung) und Art. 17 (Qualitätsmanagement). Im Compliance Framework bildet das KI-Inventar mit Risikoklassifizierung daher die Grundlage für alle weiteren Maßnahmen, ohne diese Zuordnung lassen sich weder Ressourcen planen noch Konformitätsbewertungen vorbereiten.

Welche Fristen gelten für die Umsetzung des AI Act?

Die VO (EU) 2024/1689 trat am 1. August 2024 in Kraft. Verbotene Praktiken gelten seit Februar 2025. Anforderungen an KI-Kompetenz (Art. 4) und Vorschriften für KI-Modelle mit allgemeinem Verwendungszweck gelten seit August 2025. Die vollständige Anwendbarkeit für Hochrisiko-Systeme nach Anhang III greift ab dem 2. Dezember 2027. Für Hochrisiko-Systeme in regulierten Produkten (Anhang I) gilt eine Frist bis August 2028.

Was umfasst die Konformitätsbewertung nach dem AI Act?

Die Konformitätsbewertung für Hochrisiko-Systeme umfasst die Prüfung des Qualitätsmanagementsystems, der technischen Dokumentation, des Risikomanagementsystems und der Datenverwaltung. Je nach Systemkategorie erfolgt sie als interne Kontrolle (Art. 43 Abs. 1) oder durch eine notifizierte Stelle (Art. 43 Abs. 2). ADVISORI bereitet die gesamte Dokumentation und die internen Prozesse auf die Bewertung vor.

Wie lässt sich ein AI Act Compliance Framework in bestehende Governance-Strukturen integrieren?
Ein AI Act Framework ergänzt vorhandene Compliance-Strukturen (ISO 27001, DSGVO, DORA) statt sie zu ersetzen. Die Integration erfolgt über ein zentrales KI-Inventar, rollenbasierte Verantwortlichkeiten (KI-Beauftragter, Risikomanagement, Datenschutz), gemeinsame Dokumentationsstandards und abgestimmte Audit-Zyklen. ADVISORI identifiziert Überschneidungen und baut eine schlanke Governance auf, die mehrere regulatorische Anforderungen gleichzeitig abdeckt.

Welche Strafen drohen bei Nichteinhaltung des AI Act?

Der AI Act sieht gestaffelte Bußgelder vor: Bis zu 35 Mio. EUR oder 7 % des weltweiten Jahresumsatzes für verbotene Praktiken, bis zu 15 Mio. EUR oder 3 % für Verstöße gegen Hochrisiko-Anforderungen und bis zu 7,5 Mio. EUR oder 1,5 % für falsche Angaben gegenüber Behörden. Für KMU und Start-ups gelten niedrigere Obergrenzen. Ein strukturiertes Compliance Framework minimiert das Bußgeldrisiko systematisch.

Welche Schritte umfasst der Aufbau eines AI Act Compliance Frameworks?

Der Aufbau folgt einem strukturierten Vorgehen: (1) KI-Systemerfassung und Bestandsaufnahme, (2) Risikoklassifizierung nach Anhang I und III, (3) Gap-Analyse gegen die regulatorischen Anforderungen, (4) Aufbau des Qualitätsmanagementsystems und der technischen Dokumentation, (5) Implementierung von Monitoring- und Reporting-Prozessen, (6) Vorbereitung der Konformitätsbewertung, (7) laufende Überwachung und regulatorisches Tracking. ADVISORI begleitet alle Phasen von der Erstbewertung bis zum operativen Betrieb.

Zertifikate, Partner und mehr

ISO 9001 CertifiedISO 27001 CertifiedISO 14001 CertifiedBeyondTrust PartnerBVMW Bundesverband MitgliedMitigant PartnerGoogle PartnerTop 100 InnovatorMicrosoft AzureAmazon Web Services

Ihr strategischer Erfolg beginnt hier

Unsere Kunden vertrauen auf unsere Expertise in digitaler Transformation, Informationssicherheit, Compliance und Risikomanagement

Bereit für den nächsten Schritt?

Vereinbaren Sie jetzt ein strategisches Beratungsgespräch mit unseren Experten

30 Minuten • Unverbindlich • Sofort verfügbar

Zur optimalen Vorbereitung Ihres Strategiegesprächs:

Ihre strategischen Ziele und Herausforderungen
Gewünschte Geschäftsergebnisse und ROI-Erwartungen
Aktuelle Compliance- und Risikosituation
Stakeholder und Entscheidungsträger im Projekt

Bevorzugen Sie direkten Kontakt?

Direkte Hotline für Entscheidungsträger

Strategische Anfragen per E-Mail

Detaillierte Projektanfrage

Für komplexe Anfragen oder wenn Sie spezifische Informationen vorab übermitteln möchten

Souveräne KI auf europäischer Infrastruktur

Souveräne KI · ADVISORI

Frontier-KI auf europäischer Infrastruktur

Frontier-Performance, vollständig in Europa und unter europäischem Recht: als lokale Sprachmodelle in Ihrer Infrastruktur oder orchestriert über Synthara AI Studio.

  • EU-Inferenz: kein CLOUD Act, kein Kill-Switch
  • DSGVO-konform auf europäischer Hardware
  • Live in wenigen Wochen, ohne Vendor-Lock-in